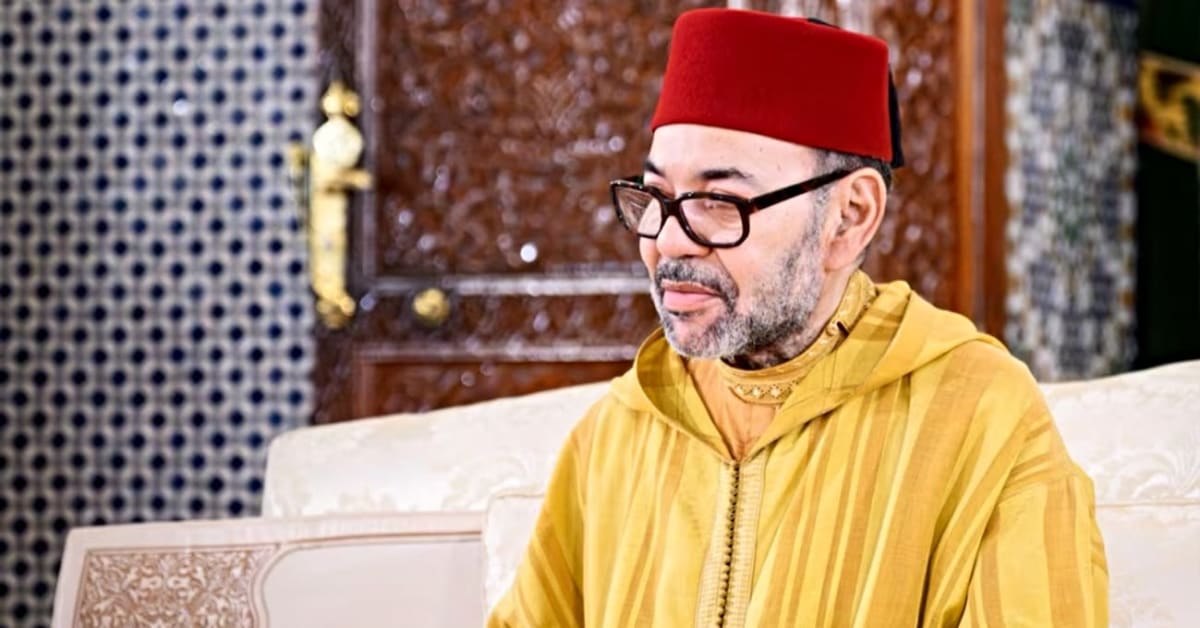
Los servicios de inteligencia marroquíes habrían contado con la colaboración de establecimientos de telefonía para vender dispositivos preinfectados con el software espía a sus objetivos.
Lee tambien: Sánchez responsabiliza a las comunidades del PP por los malos resultados del informe PISA
Te interesa

Madrid | Los servicios de inteligencia de Marruecos habrían recurrido a las infraestructuras aeroportuarias del país para instalar el programa de espionaje Pegasus en los dispositivos móviles de sus objetivos de interés, según recoge un informe revelado por el diario ABC. La maniobra formaría parte de una estrategia de ciberespionaje para comprometer las comunicaciones de personalidades clave, activistas, periodistas o responsables políticos a su paso por el territorio marroquí.
De acuerdo con los detalles trascendidos, la red de inteligencia marroquí no solo habría aprovechado la conectividad y las intervenciones físicas en los aeropuertos, sino que también colaboraba estrechamente con propietarios de tiendas de telefonía móvil locales. A través de este canal comercial, se ponían a la venta teléfonos móviles previamente manipulados e infectados con el software malicioso de la firma israelí NSO Group.
Un modus operandi coordinado para asegurar la infección
El uso de tiendas de telefonía ubicadas en puntos estratégicos o zonas de tránsito aeroportuario permitía a los agentes marroquíes sortear las habituales barreras de seguridad y garantizar la infiltración remota o directa de los terminales. Una vez activado el teléfono preinfectado o vulnerado tras conectarse a redes intervenidas en los aeropuertos, el spyware otorgaba a los servicios secretos de Rabat acceso ilimitado a llamadas, mensajes, ubicaciones y micrófonos de las víctimas.
Esta nueva revelación vuelve a poner el foco internacional sobre el uso sistemático de Pegasus por parte de Marruecos y pone en guardia a las delegaciones diplomáticas y viajeros internacionales que transitan por las instalaciones aeroportuarias del país vecino.