Retarus, proveedor de soluciones de mensajería en la nube para comunicaciones empresariales seguras, ha alertado sobre una combinación de ataques cibernéticos que utiliza la sobrecarga del correo electrónico corporativo como punto de partida para comprometer la seguridad de las organizaciones.
Lee tambien: Estafas por WhatsApp en 2026: los mensajes que más utilizan los ciberdelincuentes
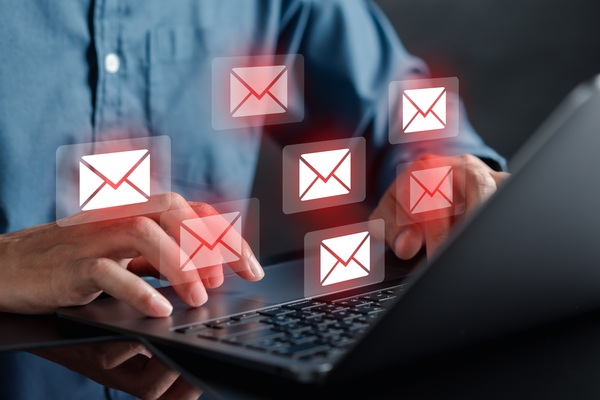
Los expertos en seguridad del correo electrónico de la empresa han observado un aumento en los ataques de ‘inbox bombing’, donde los ciber-delincuentes inundan buzones específicos con miles de correos electrónicos. Posteriormente, se ponen en contacto con las víctimas, suplantando al servicio de asistencia técnica interno para obtener credenciales y acceso a los sistemas.
Lee tambien: Google aclara si está leyendo tus correos de Gmail para entrenar inteligencia artificial
En un caso, doce empleados recibieron entre 2,000 y 3,000 correos electrónicos en un solo día, acumulando más de 30,000 mensajes para una única empresa. Esto provoca no solo inconvenientes laborales, sino que presenta la oportunidad para que los atacantes roben información sensible.
La técnica utilizada por los delincuentes incluye suscripciones a boletines y notificaciones inofensivas, con mensajes que pueden autenticarse correctamente. Esto dificulta la identificación de las amenazas, ya que la avalancha de correos crea un contexto propicio para el ataque.
Retarus enfatiza en la necesidad de implementar medidas de seguridad que vayan más allá del análisis del contenido de los correos. La visibilidad del tráfico de correo electrónico y la posibilidad de detectar anomalías son cruciales para hacer frente a estos tipos de ataque.