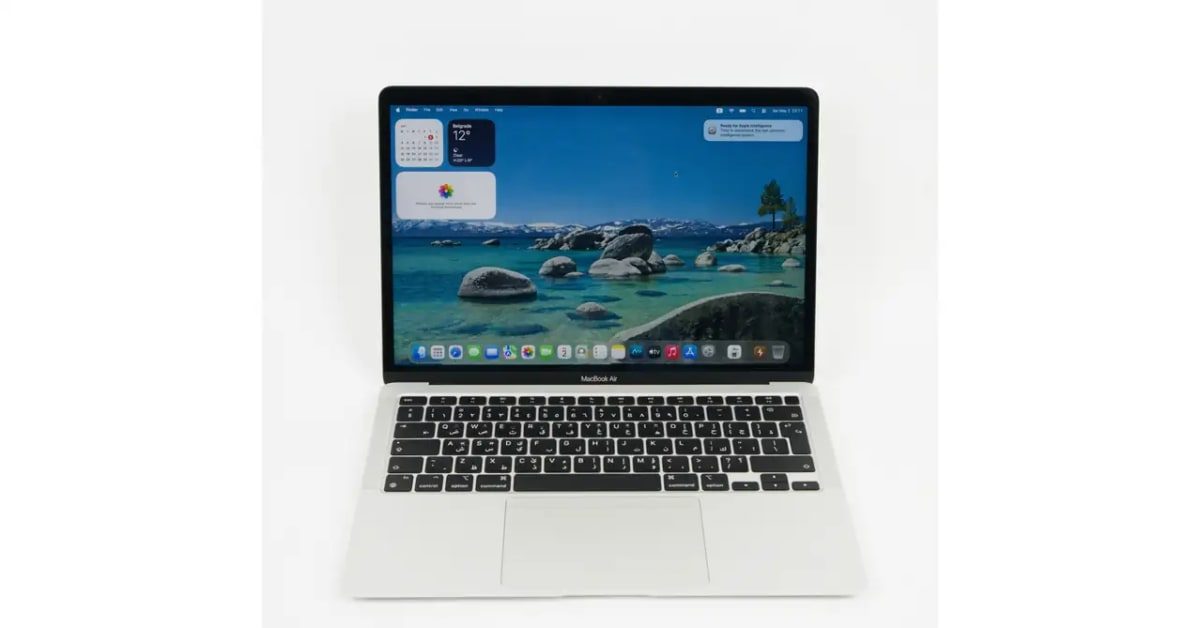
Los ordenadores Mac cuentan con diferentes mecanismos de protección frente al software malicioso, pero eso no significa que sean inmunes a las amenazas informáticas.
Te interesa
Lee tambien: La inteligencia artificial llega a la medicina española, pero las universidades aún tienen camino por recorrer
Los ciberdelincuentes desarrollan programas capaces de robar contraseñas, recopilar información personal o acceder a determinados archivos sin que el propietario del equipo lo advierta.
Las noticias de Ceuta, cada mañana a las 7:30
Lo más leído, la farmacia de guardia, el tiempo y el estado del Estrecho en tu correo. Gratis.
En ocasiones, una infección provoca cambios evidentes en el funcionamiento del ordenador. Sin embargo, también existen amenazas que permanecen ocultas durante semanas.
Lee tambien: Instagram Plus: qué obtienes con la suscripción premium que Meta está probando
Saber cómo detectar spyware en Mac resulta especialmente útil cuando aparecen indicios de vigilancia no autorizada. Este tipo de software puede recopilar información sobre la actividad del usuario, registrar determinadas acciones o intentar acceder a datos confidenciales.
Las principales señales de que tu Mac podría estar infectado
No todos los programas maliciosos presentan los mismos síntomas. Algunos afectan al rendimiento, mientras que otros modifican la configuración del navegador o ejecutan procesos ocultos.
Estas son algunas de las señales que conviene investigar:
Ralentización inesperada: el ordenador tarda demasiado en abrir aplicaciones o realizar tareas habituales.
Ventanas emergentes: aparecen anuncios, alertas de seguridad sospechosas o mensajes que invitan a instalar programas.
Sobrecalentamiento: los ventiladores funcionan continuamente incluso cuando apenas se utiliza el equipo.
Aplicaciones desconocidas: aparecen programas o extensiones que el usuario no recuerda haber instalado.
Cambios en el navegador: se modifica la página de inicio, aparecen redirecciones o cambia el buscador predeterminado.
Actividad de red inusual: el ordenador transmite datos sin que exista una explicación aparente.
Estos síntomas no demuestran necesariamente que exista una infección. La falta de almacenamiento, las aplicaciones exigentes o los problemas del sistema también pueden provocar comportamientos similares.
Cómo comprobar si existen procesos sospechosos
Una de las primeras comprobaciones consiste en abrir el Monitor de Actividad, una herramienta integrada en macOS que permite consultar los procesos en ejecución.
Desde este apartado es posible revisar el consumo de CPU, memoria y red. Si una aplicación desconocida utiliza continuamente una cantidad elevada de recursos, conviene investigar su procedencia antes de eliminarla.
También resulta recomendable comprobar las aplicaciones configuradas para iniciarse automáticamente.
En Ajustes del Sistema, dentro de General y los elementos de inicio de sesión, pueden revisarse programas y procesos que funcionan en segundo plano.
Otra medida importante consiste en verificar los permisos concedidos a las aplicaciones, especialmente los relacionados con accesibilidad, grabación de pantalla, cámara y micrófono.
Qué hacer si sospechas que tu ordenador tiene malware
Si existen indicios razonables de infección, lo primero es evitar introducir contraseñas o realizar operaciones bancarias hasta comprobar el estado del equipo.
Después, conviene actualizar macOS e instalar las correcciones de seguridad disponibles. Apple incorpora mecanismos de protección como XProtect, diseñado para identificar y bloquear determinadas amenazas conocidas.
La documentación oficial de seguridad de Apple explica cómo funcionan las distintas capas de protección del sistema.
También es recomendable eliminar extensiones desconocidas, revisar las aplicaciones instaladas y comprobar si existen perfiles de configuración que no deberían estar presentes.
Cuando se sospecha que se han robado credenciales, deben cambiarse las contraseñas desde otro dispositivo seguro y activarse la autenticación de dos factores.
Cómo reducir el riesgo de futuras infecciones
La prevención comienza por mantener actualizado el sistema operativo y evitar instalar aplicaciones procedentes de fuentes desconocidas.
También conviene desconfiar de archivos adjuntos inesperados, enlaces recibidos por mensajes y páginas que muestran falsas advertencias de infección.
Realizar copias de seguridad periódicas y revisar los permisos de las aplicaciones ayuda a limitar las consecuencias de un incidente.