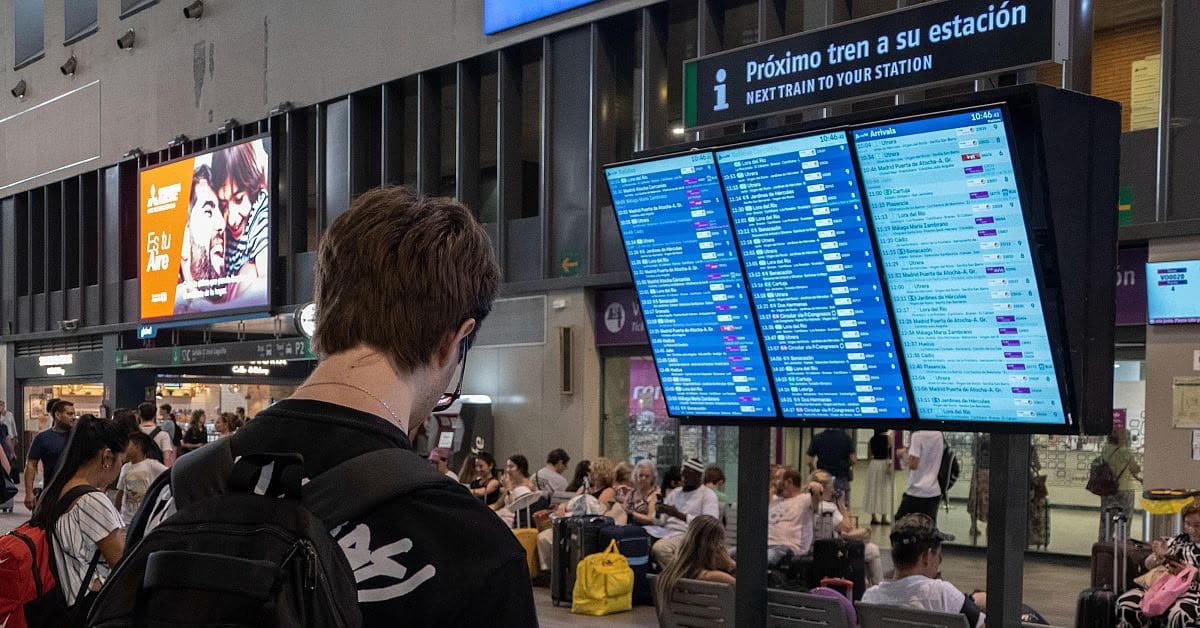
El ciberataque que comprometió los datos de los clientes de Renfe y Adif el pasado mes de septiembre ya tiene un presunto culpable. Renfe ha informado que la Guardia Civil detuvo en octubre al presunto autor de la intrusión informática. El incidente, que involucró el uso de inteligencia artificial, duró varios días y resultó en el robo de aproximadamente 500 Gigabytes de información.
Te interesa
Lee tambien: José Luis Ábalos y su pareja alquilan por Airbnb el piso de Vallecas bajo la lupa de la UCO por presunto blanqueo
Renfe ha comunicado a sus clientes que la actuación policial evitó que el detenido utilizara la información robada o la compartiera con terceros. La intrusión, detectada el 24 de septiembre de 2026, afectó a sistemas corporativos relacionados con la venta de billetes. Renfe activó sus protocolos de respuesta, limitó el acceso detectado y reforzó la seguridad de los sistemas afectados.
Las noticias de Ceuta, cada mañana a las 7:30
Lo más leído, la farmacia de guardia, el tiempo y el estado del Estrecho en tu correo. Gratis.
Datos comprometidos en el ciberataque
El ciberataque puso en riesgo información personal de los usuarios de los servicios de Renfe y Adif. Entre los datos potencialmente comprometidos se encuentran datos identificativos, números de DNI o NIE, y detalles relacionados con la compra de billetes y viajes realizados. También podrían haberse visto afectadas credenciales de autenticación, incluidas contraseñas protegidas criptográficamente.
Renfe asegura que no tiene constancia de que los datos hayan sido utilizados de forma fraudulenta, pero advierte que no puede descartarse que terceros intenten aprovechar la información obtenida para llevar a cabo campañas de fraude. Los ciberdelincuentes podrían enviar correos electrónicos, SMS o realizar llamadas telefónicas que aparenten proceder de Renfe para obtener credenciales o información bancaria de los usuarios.
Medidas de seguridad y recomendaciones
Renfe ha implantado medidas técnicas y organizativas adicionales para reforzar la protección de sus sistemas y reducir el riesgo de nuevos ataques. Ha llevado a cabo una investigación forense para determinar el alcance y origen de la intrusión, reforzado la monitorización de los sistemas afectados y solicitado a proveedores externos la preservación de evidencias.
La compañía recomienda a sus clientes cambiar sus contraseñas lo antes posible y no facilitar información sensible por correo electrónico, SMS o teléfono. También aconseja verificar siempre la autenticidad de las comunicaciones que supuestamente procedan de Renfe a través de sus canales oficiales. Para más información, los clientes pueden contactar con el Delegado de Protección de Datos en la dirección dpdviajeros@renfe.es.