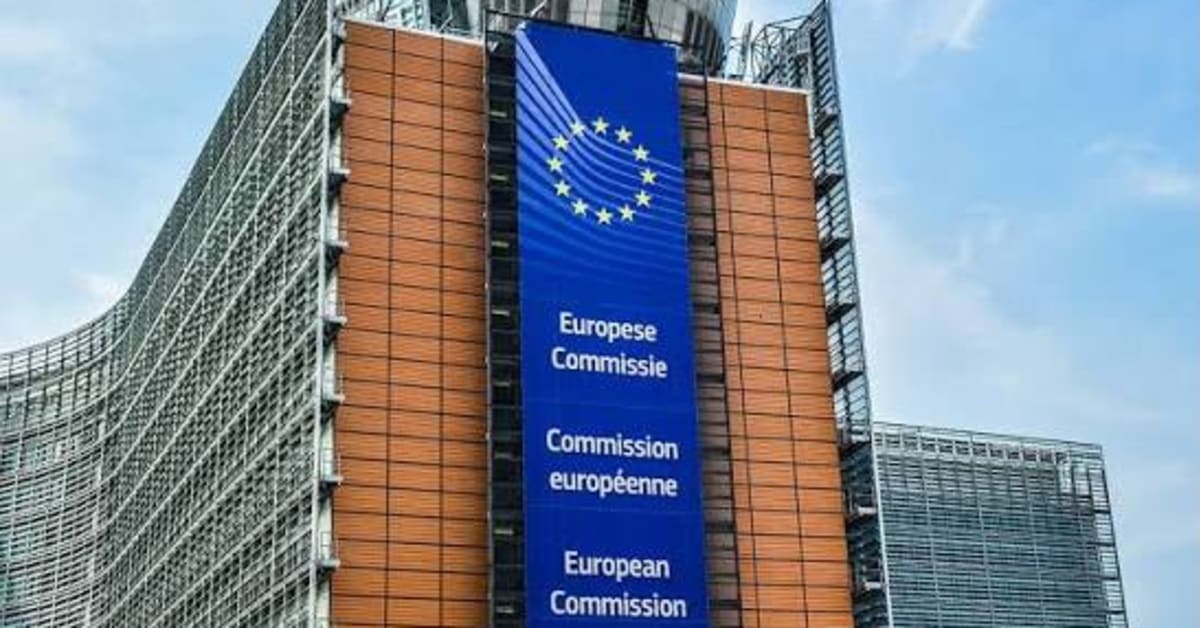
Los servidores internos de la Comisión Europea han sido objeto de un ciberataque utilizando una herramienta de inteligencia artificial (IA). Los investigadores están evaluando si la incursión informática, que dejó inoperativo el portal interno de la institución durante varios días, también expuso datos sensibles de miles de funcionarios europeos. El ataque fue detectado el 22 de octubre, pero no se hizo público hasta este jueves.
Te interesa
Lee tambien: Nvidia investiga al CEO Jensen Huang por relación con presunta espía china
Un portavoz del Ejecutivo comunitario ha declarado que la investigación sigue en curso y que se están tomando las medidas necesarias según los resultados que vayan surgiendo. Hasta el momento, no se ha encontrado evidencia de filtración de datos que afecte al personal de la Comisión en su conjunto. Bruselas no ha atribuido el ataque a ningún grupo específico y tampoco ha aclarado si el ataque sigue activo.
Las noticias de Ceuta, cada mañana a las 7:30
Lo más leído, la farmacia de guardia, el tiempo y el estado del Estrecho en tu correo. Gratis.
Uso de la herramienta Artex en el ciberataque
Los ciberatacantes emplearon una herramienta de inteligencia artificial llamada Artex, diseñada originalmente para simular ataques autorizados y detectar fallos de seguridad. Sin embargo, actores estatales y grupos criminales han estado utilizando Artex para automatizar sus ataques, permitiendo un acceso privilegiado en tiempo récord. La semana pasada, el FBI emitió una alerta pública sobre Artex, advirtiendo que ha sido utilizada para automatizar intrusiones a una velocidad mucho mayor que la de una persona.
Lee tambien: El 85% de los ciberataques en casa provienen de dispositivos IoT
Según un informe del FBI, Artex ha sido utilizada desde agosto por varios grupos contra organizaciones de todo el mundo, afectando a sectores como servicios financieros, gobierno, tecnología, defensa, semiconductores, energía, sanidad, industria, telecomunicaciones y despachos legales. Algunas intrusiones lograron acceso privilegiado en menos de tres horas.
Impacto del ciberataque en la Comisión Europea
El ataque dejó inutilizada la plataforma interna de la Comisión Europea, utilizada por empleados y funcionarios para gestionar bajas por enfermedad, vacaciones, gestiones internas y consultas de nóminas y salarios. Varios funcionarios han expresado su preocupación, bajo condición de anonimato, sobre la posible exposición de sus datos personales.
Este ciberataque coincide con una serie de ataques híbridos a entidades privadas y públicas en Europa. En octubre y noviembre, supermercados en Francia, Bélgica y otros países europeos sufrieron ciberataques a sus sistemas de refrigeración, causando pérdidas significativas. También se reportaron ataques al banco estatal de sangre de Francia y amenazas de bomba que afectaron a aviones y escuelas en varios países europeos.
Francia ha señalado a Irán como responsable de los ataques a los supermercados, pero no se ha identificado un único actor detrás de todos los incidentes híbridos. Estos ataques se producen en un momento de tensiones políticas y económicas en Europa, con desafíos en las relaciones con Estados Unidos, China y la constante amenaza de Rusia.